Prevención
Escaneo de la nube: los errores de configuración que abren la puerta
Por Pedro García Manzano · septiembre de 2026
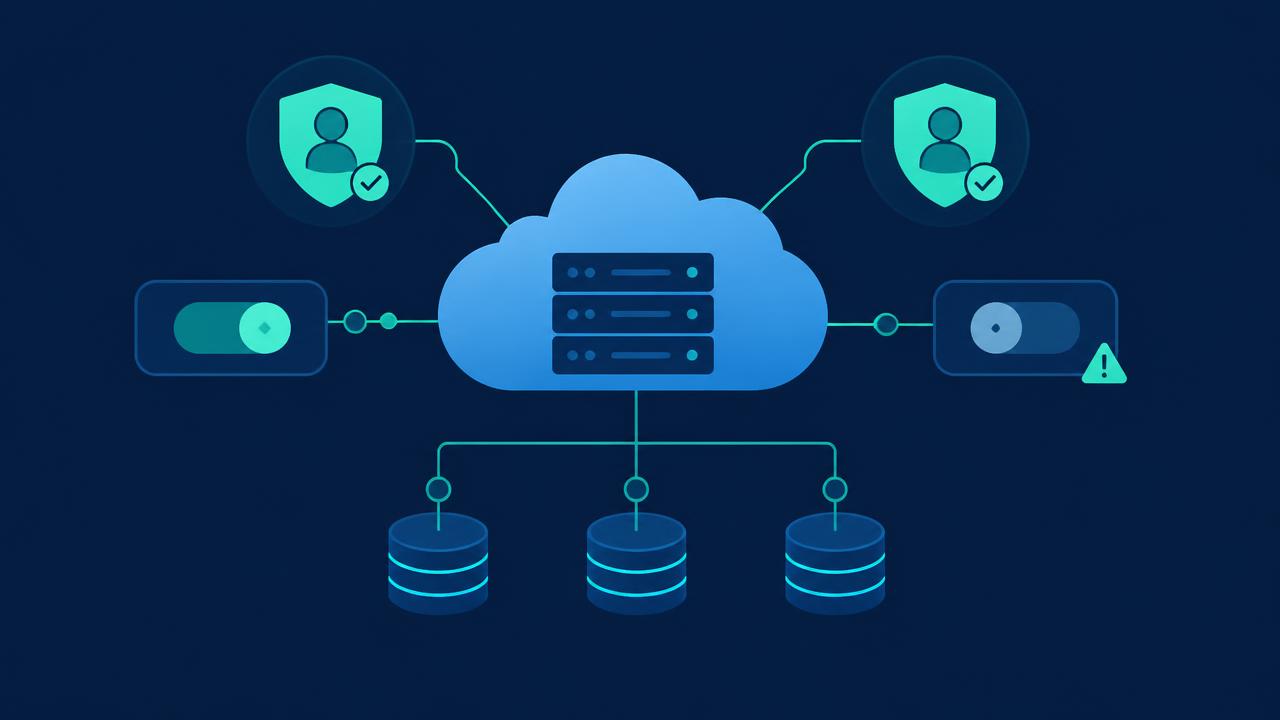
En la nube casi nunca falla la tecnología del proveedor: falla la configuración que hacemos nosotros. Un permiso demasiado amplio, un almacenamiento público o unas copias de seguridad que nadie comprobó bastan para que un incidente pequeño se convierta en un desastre.
El reparto de responsabilidades que muchas empresas no leyeron
AWS, Azure y Google Cloud protegen la infraestructura. La configuración de tus recursos, los permisos de tus usuarios y tus copias de seguridad son tu responsabilidad. Cuando un incidente ocurre por una configuración incorrecta, no hay contrato de nube que lo cubra.
Qué revisa un análisis de configuración cloud
- Almacenamiento accesible públicamente: el clásico contenedor con documentación, copias o datos de clientes abierto a Internet.
- Permisos excesivos: cuentas y claves con privilegios de administración que solo necesitan leer.
- Claves de acceso antiguas que nunca se rotaron y siguen activas en scripts.
- Ausencia de doble factor en las cuentas con privilegios.
- Copias de seguridad: si existen, si se restauran de verdad y si un atacante con acceso podría borrarlas.
- Reglas de cortafuegos demasiado abiertas entre servicios.
- Registro y trazabilidad: si hay logs suficientes para reconstruir qué pasó.
Por qué importa para frenar a un atacante
Un ataque tiene fases. La entrada casi siempre es un correo o una credencial robada, pero el daño real llega cuando el atacante se mueve y escala privilegios. Ahí es donde una buena configuración cloud marca la diferencia: con permisos mínimos y copias inmutables, el intruso entra pero no llega a nada crítico.
Los tres hallazgos más frecuentes
- Cuentas de servicio con permisos de administrador creadas "temporalmente" durante una migración.
- Copias de seguridad en la misma cuenta que los sistemas que protegen: si cae la cuenta, cae la copia.
- Nadie sabe quién tiene acceso. No es un problema técnico, es de gobierno.
Cómo funciona en la práctica
El análisis es automatizado y semanal, en modo lectura, sobre la configuración de tus entornos en AWS y Azure. Cada semana recibes lo que ha cambiado y lo que se ha desviado de una configuración segura, con la corrección concreta. No genera trabajo extra: prioriza el que ya tenías pendiente.
Qué hacer esta semana
- Lista las cuentas con privilegios de administración y quítale el privilegio a quien no lo necesite hoy.
- Comprueba que tus copias están fuera del alcance de las credenciales de producción.
- Restaura un fichero al azar. Una copia sin restauración probada no es una copia.
Si quieres saber cómo está tu nube antes de contratar nada, empieza por el análisis. Escríbenos y lo revisamos contigo.
Autor
Pedro García Manzano
Equipo de Segurnube · Prevención · Publicado el septiembre de 2026