Prevención
Copias de seguridad: la regla 3-2-1 y el punto que casi nadie cumple
Por Pedro García Manzano · agosto de 2026
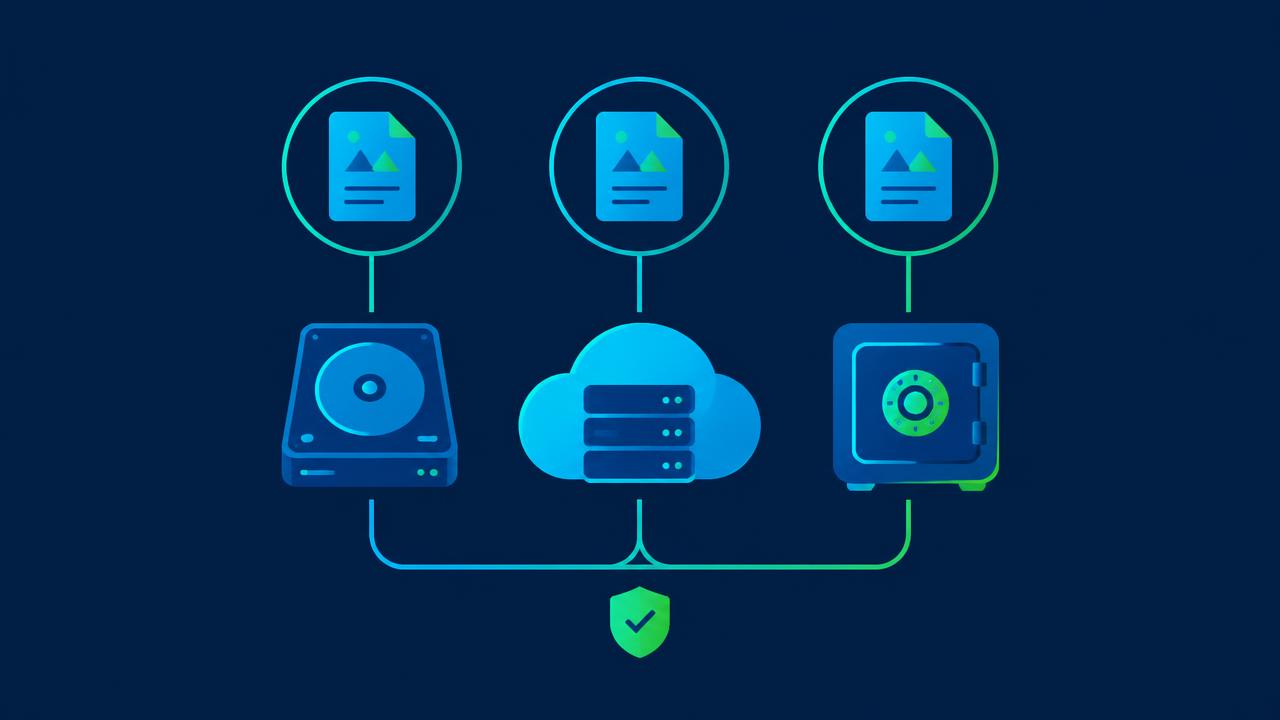
La copia de seguridad es la diferencia entre un mal día y el final de una empresa. Y sin embargo es lo que peor encontramos: copias que existen, que nadie ha restaurado nunca y que el atacante puede borrar con las mismas credenciales con las que entró.
La regla 3-2-1, y el 1 que falta
Tres copias de tus datos, en dos soportes distintos, con una fuera de la ubicación principal. A eso hoy hay que añadir un cuarto elemento: una copia inmutable o desconectada, que no pueda borrarse ni cifrarse aunque el atacante tenga privilegios de administrador.
Sin ese último punto, el resto es decoración. En los ataques actuales lo primero que se busca es el servidor de copias.
Las cinco preguntas que responder hoy
- ¿Qué se copia? No solo los ficheros: también configuraciones, buzones, la base de datos del ERP y las máquinas virtuales completas.
- ¿Con qué frecuencia? Traducido: cuántas horas de trabajo estás dispuesto a perder.
- ¿Cuánto tarda una restauración completa? Esta es la pregunta que casi nadie sabe responder y la que determina los días de parada.
- ¿Quién puede borrarlas? Si la respuesta incluye la cuenta de administrador del dominio, hay un problema.
- ¿Cuándo se restauró por última vez? Si la respuesta es "nunca", no tienes copias: tienes esperanza.
La prueba de restauración
Una vez al trimestre, una hora de trabajo:
- Restaura un fichero al azar de hace un mes.
- Restaura un buzón completo.
- Restaura un sistema crítico en un entorno aislado y cronometra el proceso.
- Escribe el resultado con fecha. Ese documento vale oro ante una aseguradora, un cliente o un auditor.
Errores frecuentes que corregimos
- La copia en la nube sincronizada, que replica el cifrado en minutos. Sincronizar no es copiar.
- El disco USB conectado permanentemente al servidor.
- Copias que no incluyen el sistema operativo ni las configuraciones, con lo que hay que reinstalar todo a mano.
- Retención demasiado corta: si el ataque llevaba tres semanas latente, una retención de dos semanas no sirve.
- Nadie revisa los avisos de error del sistema de copias.
Por qué el asegurador insiste tanto
Porque es el factor que mejor predice el coste de un siniestro. Con copias válidas e inmutables, un ransomware es una reconstrucción ordenada de unos días. Sin ellas, se convierte en una negociación con delincuentes, semanas de parada y una posible pérdida definitiva de información contable.
En el análisis previo revisamos siempre este punto. Si no sabes cuánto tardarías en volver, es la primera cosa que deberíamos medir.
Autor
Pedro García Manzano
Equipo de Segurnube · Prevención · Publicado el agosto de 2026