Ciberseguridad
Doble extorsión: cuando el problema no es el cifrado, es la filtración
Por Adrián Crovetto Romero · agosto de 2026
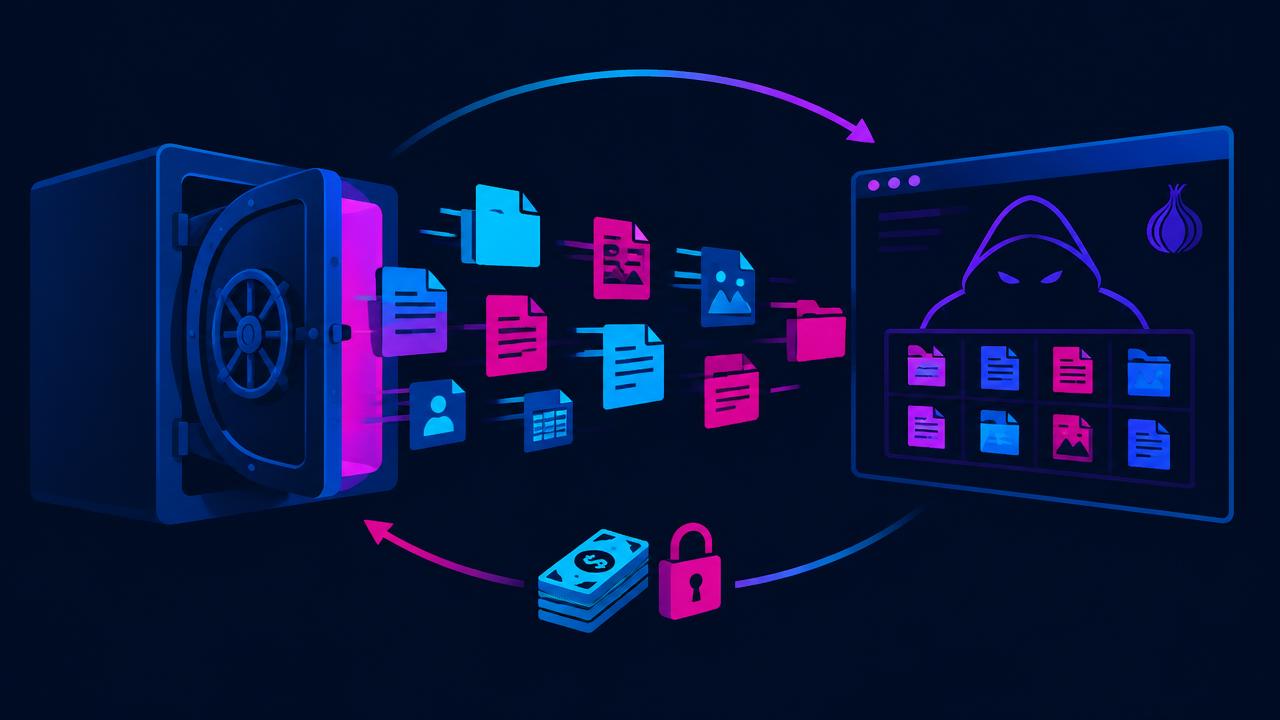
El ransomware ha cambiado de estrategia. Ya no basta con cifrar: primero copian tus datos y luego amenazan con publicarlos. Contra eso, tener buenas copias de seguridad ayuda, pero no resuelve.
Qué es la doble extorsión
El atacante entra, permanece semanas sin hacer ruido, localiza la información más sensible y la extrae. Solo entonces cifra los sistemas. La negociación tiene ahora dos palancas: pagar para recuperar y pagar para que no se publique.
En muchos casos ni siquiera cifran: se limitan a la extorsión por filtración, porque es más rentable y menos visible.
Por qué las copias de seguridad ya no son suficientes
Las copias te devuelven la operación, y eso sigue siendo esencial. Pero no impiden que se publique una base de datos de clientes, nóminas, contratos o el correo de la dirección. Ese daño es reputacional, contractual y regulatorio, y no se restaura desde un servidor.
Qué se filtra realmente
- Datos personales de clientes y empleados, con obligación de notificación.
- Documentación contractual y de precios, oro puro para un competidor.
- Buzones completos de dirección, con negociaciones y conversaciones internas.
- Documentación técnica que facilita el siguiente ataque.
Cómo se reduce este riesgo
Antes:
- Clasificar y reducir. Lo que no se necesita, se borra. Cada carpeta que nadie ha abierto en cinco años es riesgo sin valor.
- Permisos mínimos. Que un usuario comprometido no pueda leer todo el archivo histórico de la empresa.
- Cifrado en reposo de la información más sensible.
- Detección de extracción: alertas por volúmenes anómalos de datos saliendo de la red. Es la señal que da margen antes del cifrado.
- Reducir el tiempo de permanencia del atacante: aquí la detección y respuesta activa marca la diferencia, porque la extracción ocurre en la fase silenciosa.
Durante:
- No comunicar nada sin análisis forense: en filtraciones, el alcance inicial casi nunca es el definitivo.
- Cumplir el plazo de 72 horas ante la Agencia Española de Protección de Datos si hay datos personales.
- Preparar la comunicación a clientes y empleados antes de que la lean en un foro.
La parte del seguro
Las coberturas relevantes aquí no son las de reparación de sistemas, sino:
- Gestión de crisis y comunicación.
- Costes de notificación a los afectados y de servicios de vigilancia de identidad.
- Defensa jurídica y reclamaciones de terceros.
- Sanciones administrativas asegurables, según jurisdicción.
- Gastos de negociación y asesoramiento especializado en extorsión.
Es la parte de una póliza ciber que menos se lee y la que más se usa en una filtración.
Una pregunta para el comité de dirección
Si mañana se publicara vuestro archivo de correo de los últimos tres años, ¿qué sería lo más grave? La respuesta a esa pregunta define exactamente dónde hay que invertir primero.
Podemos ayudarte a valorar este riesgo y a ver qué parte se puede transferir a una póliza. Escríbenos.
Autor
Adrián Crovetto Romero
Equipo de Segurnube · Ciberseguridad · Publicado el agosto de 2026