Google Workspace
Gemini Notebook: uso compartido externo, auditoría y acceso por contexto
Por Pedro García Manzano · septiembre de 2026
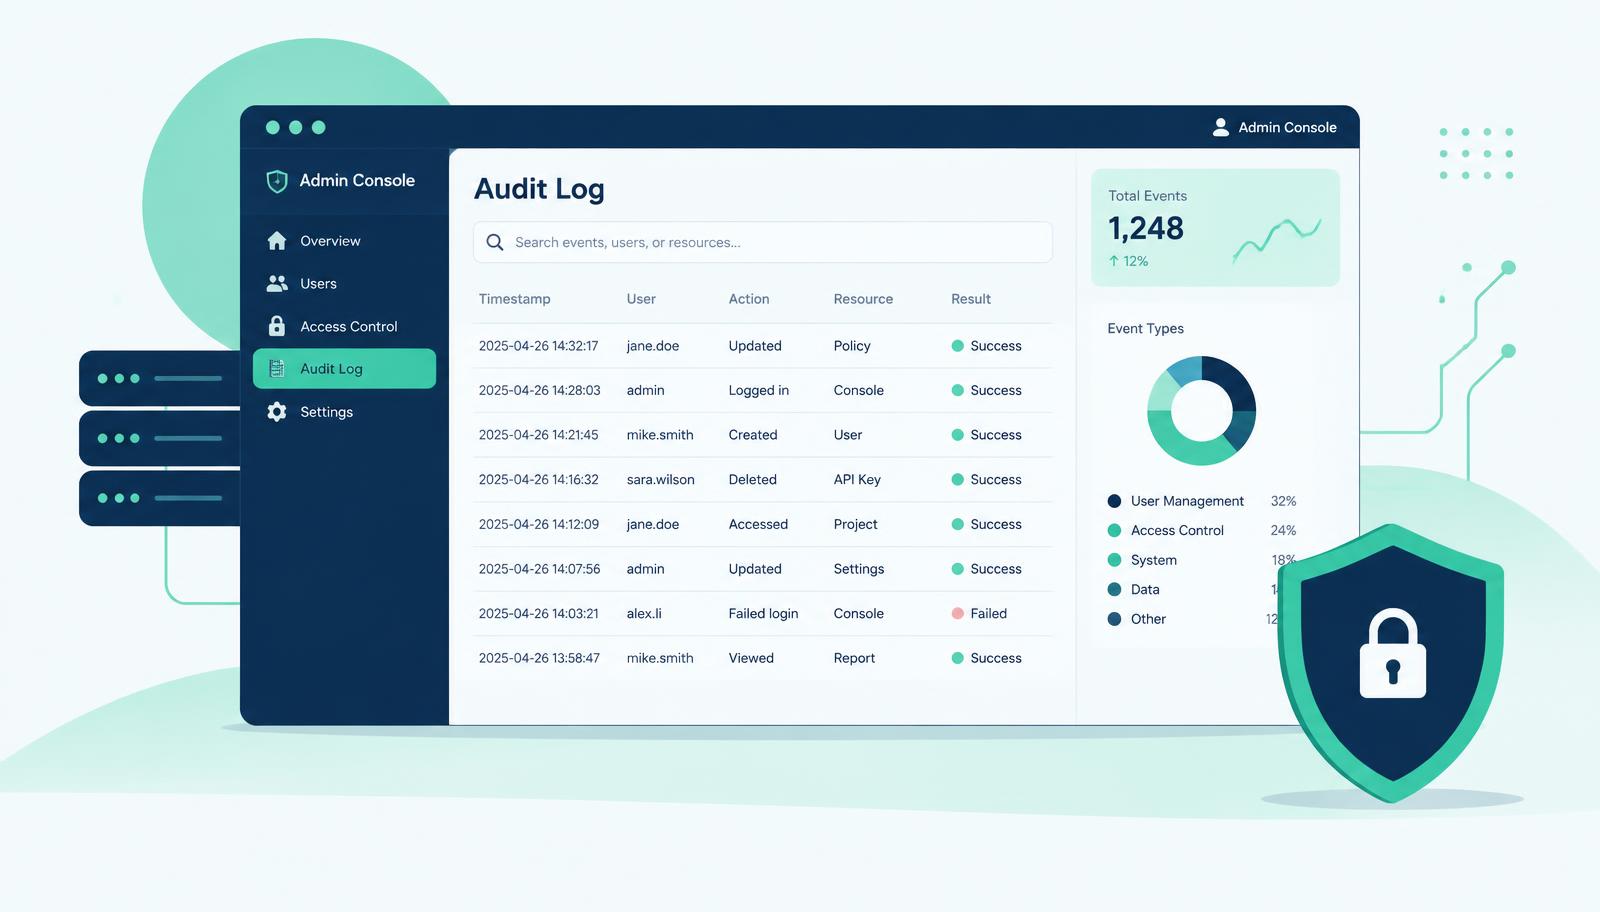
La adopción de la IA en la empresa deja de ser un debate cuando el administrador puede ver quién la usa, con qué datos y con quién los comparte. Las últimas novedades de la consola de administración de Google Workspace apuntan exactamente ahí: control fino sobre Gemini Notebook.
Tres controles que cambian la conversación
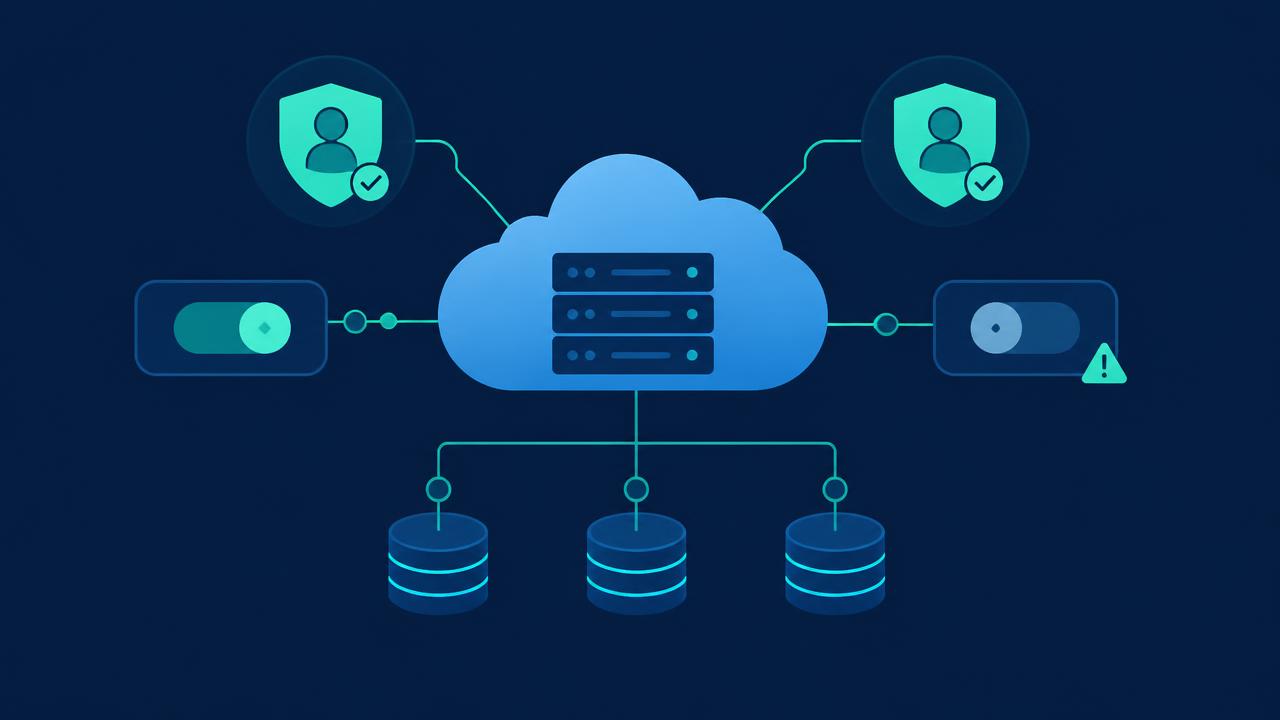
- Gestión del uso compartido externo de Gemini Notebook. El administrador decide si los cuadernos pueden compartirse fuera de la organización. Es la diferencia entre una herramienta de trabajo y una fuga de información involuntaria.
- Registros de auditoría integrales. Ahora existe trazabilidad de las acciones realizadas en Gemini Notebook. Sin registros no hay investigación posible después de un incidente, ni evidencia que aportar a una auditoría o a un peritaje.
- Controles de acceso adaptado al contexto. Disponibles también para Gemini Enterprise: se puede exigir un dispositivo gestionado, una red concreta o una ubicación determinada para acceder.
Por qué esto importa más allá de la informática
Cuando una empresa está sujeta a normativas como NIS 2 o al RGPD, la pregunta del auditor nunca es "¿usáis IA?", sino "¿podéis demostrar quién accedió a qué y cuándo?". Los registros de auditoría y el acceso condicionado al contexto son precisamente el tipo de evidencia que convierte una respuesta vaga en una respuesta defendible.
También tiene efecto en el terreno asegurador: una organización que documenta accesos, restringe el uso compartido externo y controla los dispositivos presenta un perfil de riesgo mejor ante la aseguradora, y responde mucho mejor cuando hay que justificar un siniestro.
Recomendación práctica
- Revisa hoy si el uso compartido externo de cuadernos está abierto por defecto en tu dominio.
- Activa los registros de auditoría y define cuánto tiempo los conservas.
- Aplica acceso adaptado al contexto al menos a los grupos que manejan datos sensibles: dirección, finanzas, RRHH y legal.
- Documenta las decisiones. La política escrita vale tanto como la configuración.
En Segurnube Tech Consulting revisamos esta configuración como parte de la auditoría de ciberseguridad de Google Workspace, y desde la correduría traducimos ese nivel de madurez en mejores condiciones de póliza. Escríbenos si quieres que lo miremos en tu dominio.
Autor
Pedro García Manzano
Equipo de Segurnube · Google Workspace · Publicado el septiembre de 2026