Cumplimiento
Las diez medidas del artículo 21 de NIS 2, convertidas en tareas
Por Adrián Crovetto Romero · septiembre de 2026
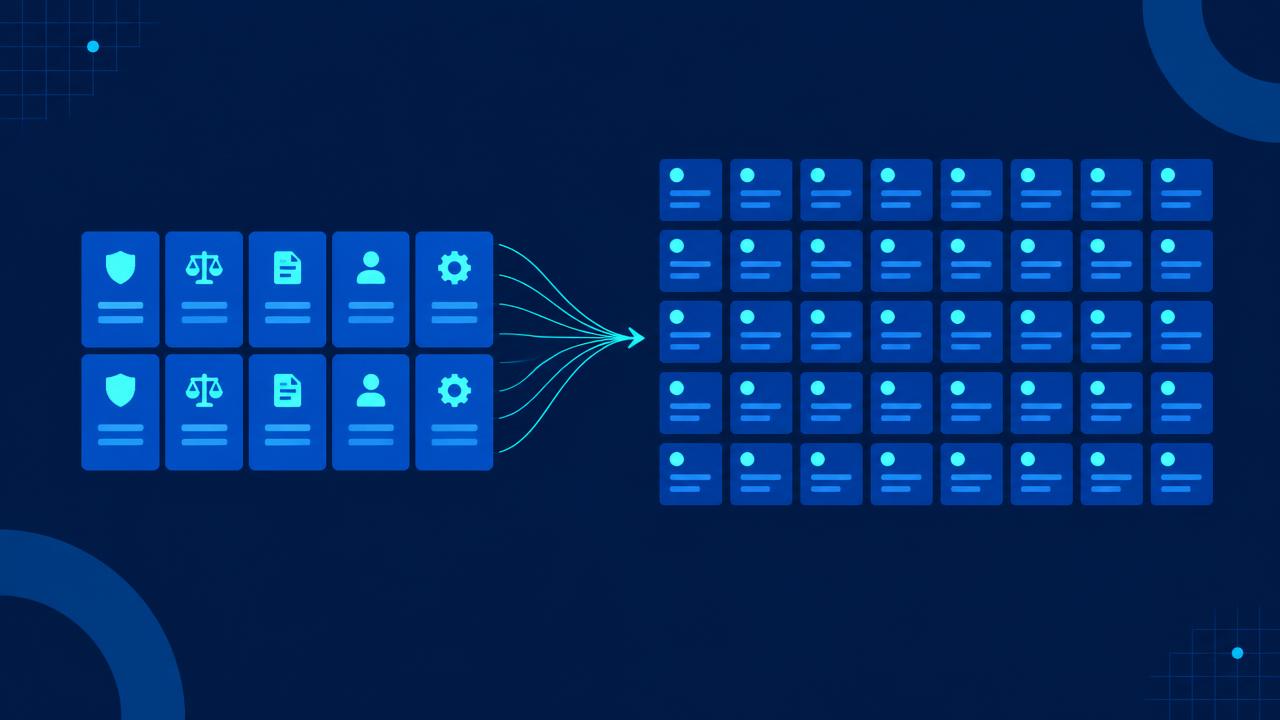
El artículo 21 de NIS 2 enumera diez medidas de gestión de riesgos. Leídas en el boletín oficial parecen inabordables. Traducidas a acciones concretas son unas cuarenta tareas, la mayoría con responsable y fecha, y muchas ya hechas a medias en tu empresa.
Las diez medidas y qué significan en la práctica
1. Análisis de riesgos y política de seguridad. Un documento vivo con tus activos, qué puede pasarles y quién decide. No hace falta que tenga cien páginas; hace falta que esté aprobado por la dirección y actualizado.
2. Gestión de incidentes. Un procedimiento escrito: quién detecta, quién decide, a quién se avisa y en cuánto tiempo. Con teléfonos que funcionen un domingo.
3. Continuidad de negocio y copias de seguridad. Copias probadas, tiempos objetivo de recuperación definidos y un plan para operar sin sistemas durante unos días.
4. Seguridad de la cadena de suministro. Inventario de proveedores con acceso a tus datos, cláusulas de seguridad y una evaluación proporcional a su criticidad.
5. Seguridad en adquisición, desarrollo y mantenimiento. Gestión de vulnerabilidades y parches con prioridades, no por orden de llegada.
6. Evaluación de la eficacia. Medir. Un indicador tan simple como el porcentaje de equipos actualizados ya es evaluación.
7. Higiene y formación en ciberseguridad. Formación periódica, para toda la plantilla y también para la dirección.
8. Criptografía y cifrado. Cifrado de discos, de las comunicaciones y de las copias, con criterios escritos sobre cuándo se aplica.
9. Seguridad de recursos humanos, control de acceso y gestión de activos. Alta y baja de empleados con checklist, permisos mínimos e inventario real de equipos.
10. Autenticación multifactor y comunicaciones seguras. Doble factor en todo acceso remoto y en todas las cuentas con privilegios, sin excepciones para la dirección.
De diez medidas a cuarenta acciones
Cada medida se descompone en tareas verificables. Por ejemplo, "continuidad de negocio" se convierte en: inventariar sistemas críticos, definir tiempos de recuperación, comprobar que las copias son inmutables, restaurar una copia completa una vez al trimestre y documentar el resultado.
Ese desglose es lo que convierte el cumplimiento en un plan de trabajo con fechas y responsables, en lugar de un informe que nadie usa.
Integración con lo que ya tienes
Si tu empresa ya cuenta con detección y respuesta en los equipos, formación periódica o simulaciones de phishing, esas acciones se marcan como cumplidas automáticamente en el panel de cumplimiento. Es decir: no empiezas de cero, empiezas desde donde estás.
El orden que recomendamos
- Doble factor en todos los accesos remotos.
- Copias inmutables y una restauración probada.
- Procedimiento de incidentes con teléfonos.
- Inventario de proveedores críticos.
- El resto, con calendario a doce meses.
Nuestra herramienta de autodiagnóstico y cumplimiento NIS 2 es gratuita. Si quieres el desglose aplicado a tu empresa, escríbenos.
Autor
Adrián Crovetto Romero
Equipo de Segurnube · Cumplimiento · Publicado el septiembre de 2026